正文预览
最后核对
官方资料最后核对日期:2026-10-10。本文参考 Permissions、Sandboxing、Auto-review、Agent approvals & security、Configuration Reference 与 Settings。不同版本、客户端及组织策略下的界面名称和可用选项可能不同,请以当前客户端为准。
权限决定了 Codex 能做什么,例如可以读取或修改哪些文件、运行哪些命令,以及是否能够访问网络。过去这些限制主要通过沙盒(Sandbox)配置;现在 Codex 又提供了更细致的 Permission Profiles(权限档案),可以分别控制文件和网络权限。
因此,目前有新旧两种配置方式:
- 权限档案:使用
default_permissions和[permissions],功能更细致,但仍处于 Beta 阶段。 - 传统沙盒配置:使用
sandbox_mode、approval_policy和[sandbox_workspace_write]。
不要把两种方式写在同一套配置中。只要 Codex 在任意配置层或命令行参数中发现 sandbox_mode,就会优先采用传统沙盒配置,default_permissions 不会生效。
在 CLI 中输入 /permissions 可以打开权限选择器;IDE 扩展通常在输入框下方提供权限控件。根据客户端版本、配置和组织策略,菜单可能包含:
Ask for approval(请求批准)Approve for me(替我审批)Full access(完全访问)- 命名或自定义权限档案
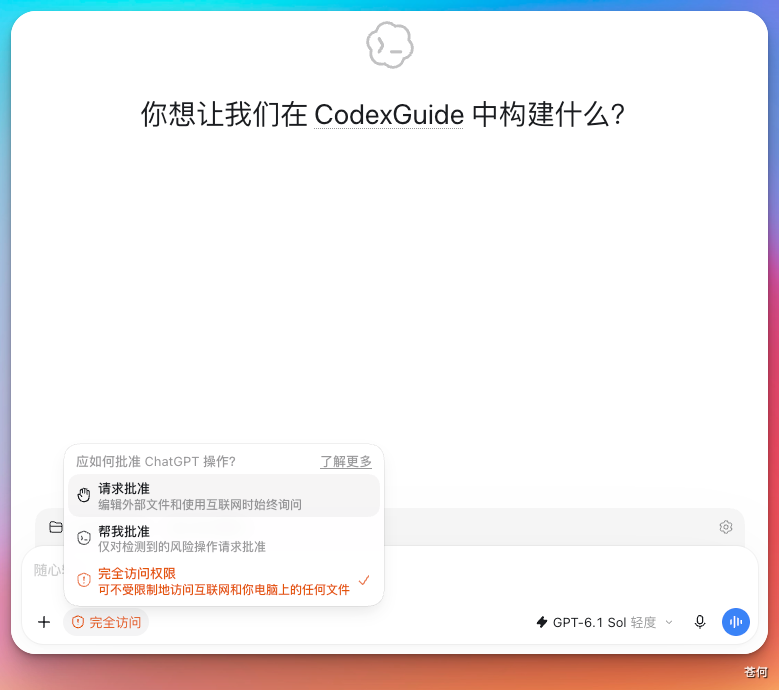
对于 CLI 而言,权限配置的细粒度和复杂度都会更高。这里不做展开。
在这个模式下,Codex 可以读取和修改当前工作区里的文件,也可以运行常规的本地命令。如果操作超出工作区、需要访问受限网络,或涉及其他敏感权限,Codex 会先暂停任务,请你确认后再继续。
它适合大多数本地开发任务。在传统沙盒配置中,对应的设置是:
sandbox_mode = "workspace-write"
approval_policy = "on-request"
approvals